Cybersécurité et sécurisation des applications
Une compétence analysée à partir de réalisations concrètes, avec recul critique et progression.
Ma définition
Protéger les données, les communications et les accès d’un système contre les menaces, en anticipant les vulnérabilités dès la conception et en appliquant les bonnes pratiques : chiffrement des échanges, authentification robuste, protection contre les attaques courantes et veille continue sur les failles connues.
Mes éléments de preuve
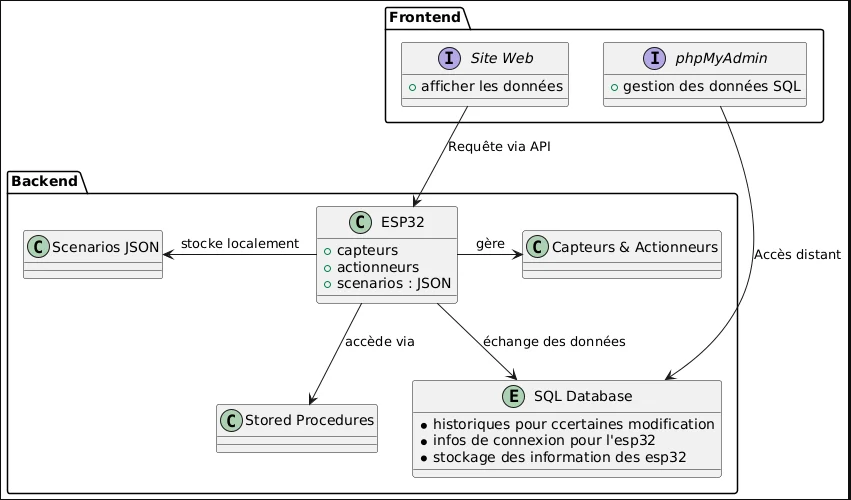
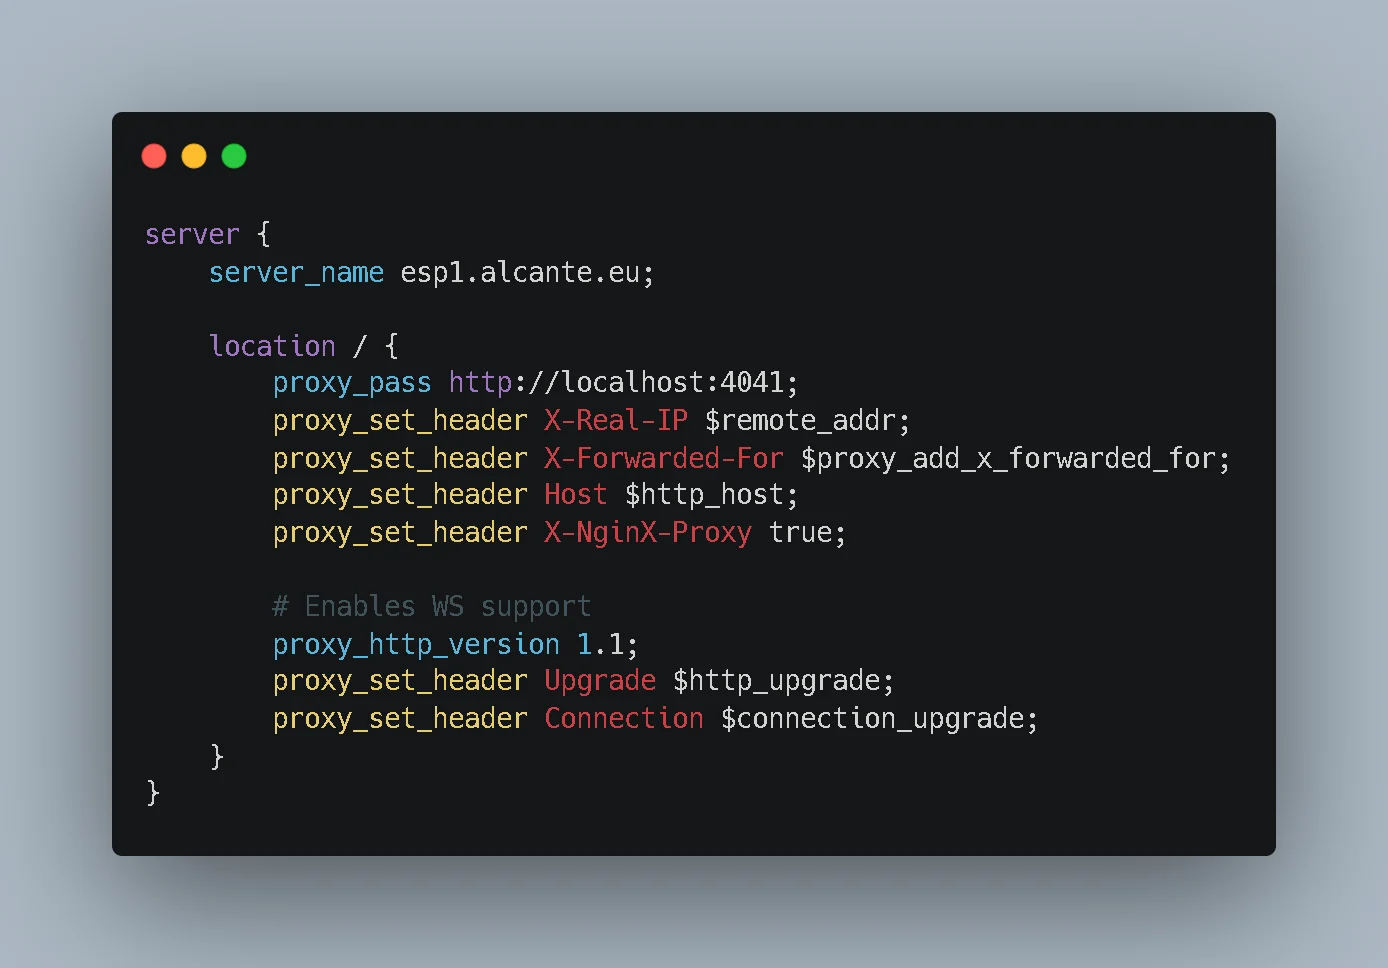
Sur le projet Abeille, j’ai intégré les règles fondamentales de sécurité des bases de données en PHP : requêtes préparées contre les injections SQL, assainissement des entrées, hachage des mots de passe (bcrypt, Argon2) et isolation de la base vis-à-vis d’Internet. Sur Modlink, je suis allé plus loin avec une veille sur les bases CVE et NVD et le top 10 de l’OWASP, l’analyse des dépendances via npm audit et Snyk, la protection contre les attaques XSS, Man-in-the-Middle et par rejeu, et le chiffrement des échanges (HTTPS/TLS, AES-CBC 128 bits associé à un HMAC). Sur la passerelle SSH, j’ai choisi une authentification exclusivement par clés, sans mot de passe. Ces réalisations sont notamment documentées par : fonctions de chiffrement AES-CBC 128 bits et de contrôle d’intégrité HMAC implémentées sur l’ESP32, liste de bannissement protégeant la page de connexion d’Abeille, tunnel reverse SSH chiffrant l’accès distant à l’objet, et rapports d’analyse des dépendances produits en cours de projet.
Mon autocritique
Sur la passerelle SSH, la sécurité repose aujourd’hui essentiellement sur l’authentification par clés : un cloisonnement plus strict entre les accès des différents clients renforcerait la robustesse de l’ensemble, et reste à mettre en place. Plus largement, la sécurité est un domaine où je dois maintenir une veille permanente, car les menaces évoluent en continu.
Mon évolution dans cette compétence
J’ai progressé d’une sécurité réactive, centrée sur quelques règles de base, vers une démarche proactive et outillée : veille structurée (CVE, NVD, OWASP), analyse automatisée des dépendances et traitement d’un large éventail de menaces dès la conception. La sécurité est devenue un réflexe intégré à chacun de mes projets, et non une étape ajoutée à la fin.
Artefacts issus des rapports de projet